


企業に求められる新時代のサイバー防衛へ。「AironWorks Frontliners 2026」
INDEX
AIエージェントの進化は、ビジネスの可能性を広げる一方、その悪用によるサイバー攻撃の速度や規模、巧妙さも変えつつある。こうした脅威に対応するには、セキュリティ担当者だけでなく、経営層や事業部門、社員一人ひとりを含めた新たな備えが必要だ。
その知見を幅広い読者に伝えるべく、今回AMPでは「AironWorks Frontliners 2026」を取材。グローバル企業のCISO(最高情報セキュリティ責任者)や情報セキュリティ責任者、経営層を対象とした同カンファレンスでは、国内外の専門家による講演に加え、企業の具体的な取り組みも紹介された。
本記事では、当日のセッションの中からメルカリと三菱電機の事例を取り上げ、AI時代に企業と個人に求められる備えを「人・組織・技術」の視点から読み解いていく。
イスラエル国防軍元CISOが語る、「第二次サイバー革命」の現在地
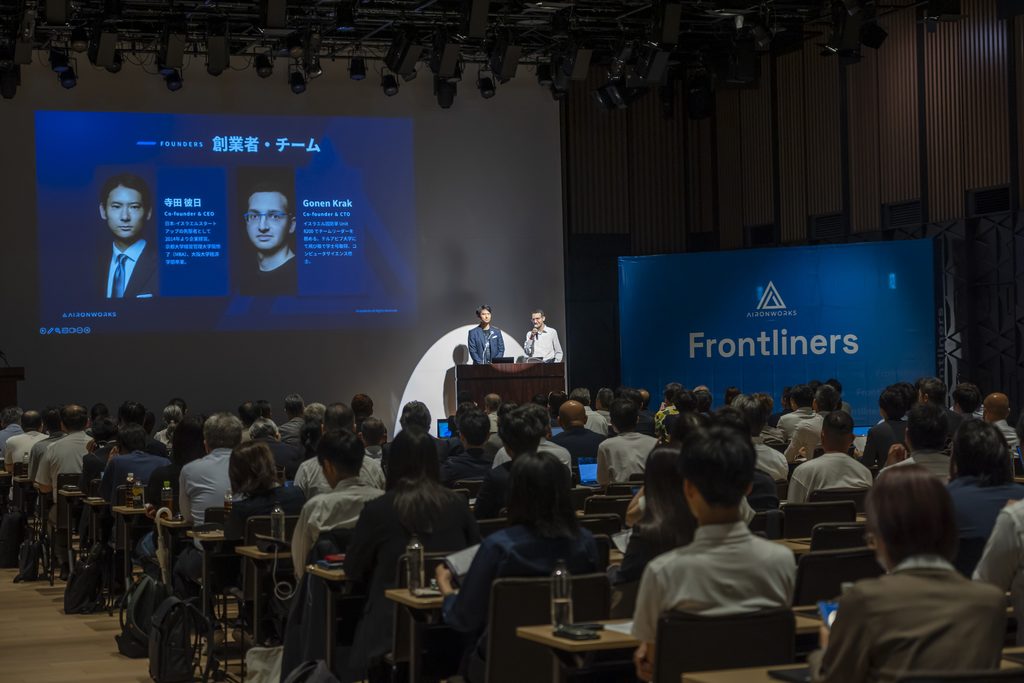
2026年8月31日、東京都・京橋のTODA HALL & CONFERENCE TOKYOに、約300名のセキュリティ関係者が集まった。「AironWorks Frontliners 2026」を主催するAironWorks株式会社は、AIサイバーセキュリティプラットフォーム「AironWorks」を展開する企業。イスラエル国防軍で経験を積んだホワイトハッカーが開発した同ソリューションは、多くの組織で導入されている。
カンファレンスの冒頭では、イスラエル国防軍元CISOのNoam Shaar(ノアム・シャール)氏が登壇。「第二次サイバー革命」を、セキュリティ戦略の変遷から解説した。
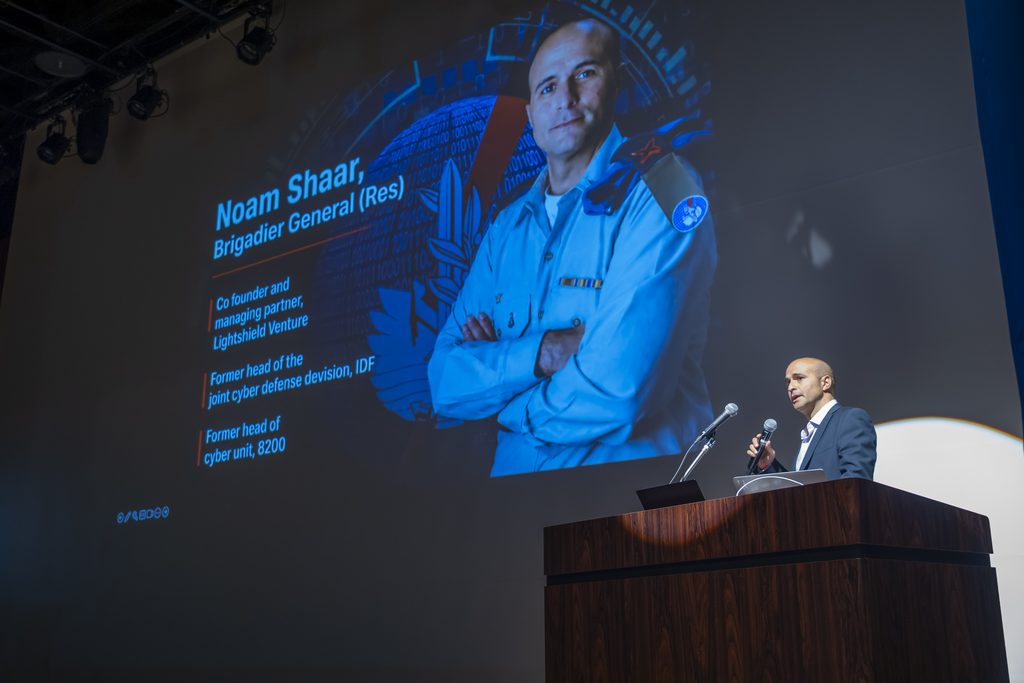
「1990年代、ワールドワイドウェブが普及し、多くの組織がインターネットに効率化の機会を見出し始めました。同時に、外部からデータにアクセスし、損害を与えようとする者たちが台頭します。サイバー犯罪組織や、私のような諜報関係者です。
数年間の比較的静かな時代を経て、2010年に『Stuxnet(スタックスネット)』(※1)が状況を一変させました。イランの核施設を標的とし、遠心分離機に損害を与えることに成功したのです。外部ネットワークから隔離された環境でも侵入できるStuxnetは、従来のサイバーセキュリティの常識を揺るがしました。しかし、その後企業や国家がサイバー防衛への投資を進め、攻撃は困難になります。そして今日、私たちが直面するのは、全く異なる第二次サイバー革命です」
「第二次サイバー革命」が指すのは、AIだ。2010年代にはサイバー防衛と遠い技術だったが、AIの登場が攻撃者の手法を刷新したという。
「かつて緻密なサイバー作戦は、8200部隊(※2)でも一部の人にしか策定できませんでした。しかし現在、AIにより膨大な作業を短時間で処理できるようになったことで、サイバー作戦を実行できる人が大幅に増えています。攻撃者は作業を自動化し、高速かつ的確な実行能力で、複数の標的に対し同時に作戦を展開できるようになったのです」
攻撃者の急速な進化に対し、シャール氏は防御側の遅れを指摘する。その背景にある課題は、セキュリティ製品の開発・導入に要する時間、危機予測の難しさだ。では、組織には今後、どのような動きが求められるのだろうか。
「対策のキーワードは“人”であり、3段階のプログラムが必要です。第一に、人を育て、セキュリティへの意識を高め、新たなトレーニングを施すこと。第二に、全ての人が操作できるシンプルなツールを与えること。そして第三に、人が行動する力を持つことです。つまり、脅威が想定内の事態となるように訓練し、対処するためのツールを用意し、確信を持って行動する。これらの要素が揃えば、組織内の全人材がセキュリティチームの一員になります」
では、AIによって攻撃と防御の前提が変わるなか、企業はどのような体制を構築し始めているのだろうか。
(※1)2010年7月に発見された、マルウェアの一種の通称。ドイツのSiemensが開発したワームで、イランの原子力施設にある遠心分離機が被害を受けたことで知られる。
(※2)イスラエル国防軍の諜報部隊。シャール氏が所属していた。
AI活用を止めずに守る メルカリの“F1型”セキュリティ
カンファレンスでは、各企業におけるセキュリティ対策も紹介された。メルカリでセキュリティを担当するJason Fernandes(ジェイソン・フェルナンデス)氏は、「AI Native変革」を軸に、自社の取り組みを説明する。
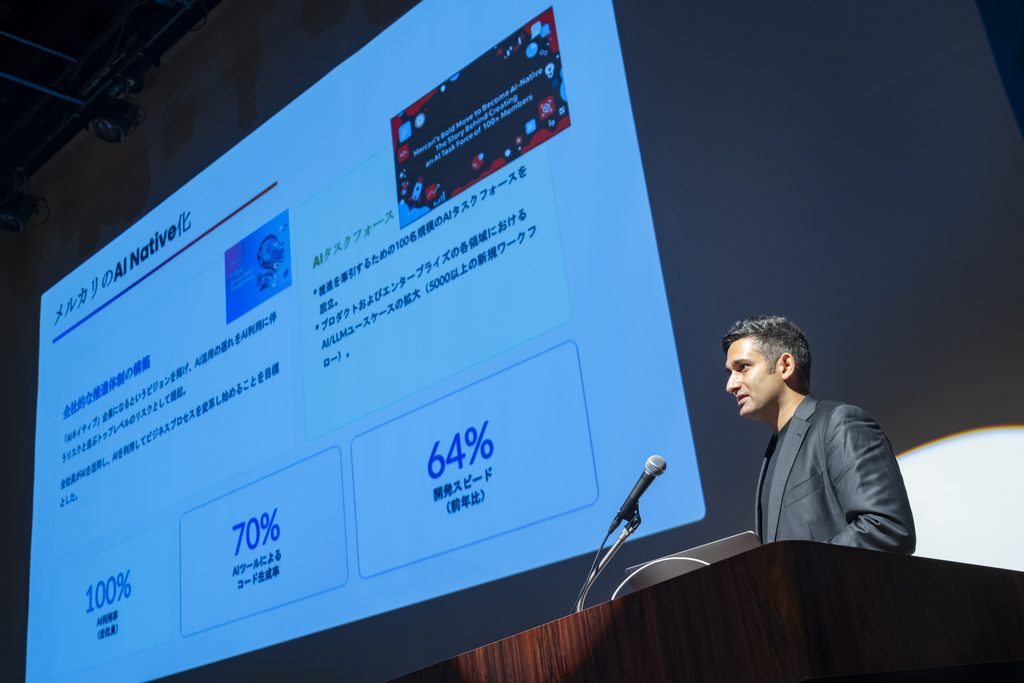
「メルカリは2025年5月、『AI Native』な会社への転換を宣言しました。現在は全社員が何らかのかたちでAIを使用し、社内で作成されるコードの約7割をAIが生成しています。大規模な変革が進む一方で、セキュリティの根底にある機密性・完全性・可用性も改めて見つめ直さなければなりません」
ここで、フェルナンデス氏がセキュリティ対策を説明するために用いた例えはユニークだ。
「私たちは、“F1のレースカー”のように対策のコンポーネントを切り分け、事故を最小限に抑えながら、ビジネスを最速で走らせる仕組みを構築しています」
具体的には、セキュリティの方向性を示す「ハンドル」、ルールが守られない場合に備える「ガードレール」、万が一の際に被害を抑える「シートベルト」、必要に応じてブレーキをかける「キルスイッチ」、事業を前進させる「エンジン」など、メルカリの方針はF1レースカーの部品のように機能している。その特徴は、AI導入を最大限加速させながら、セキュリティガバナンスを施す姿勢にある。
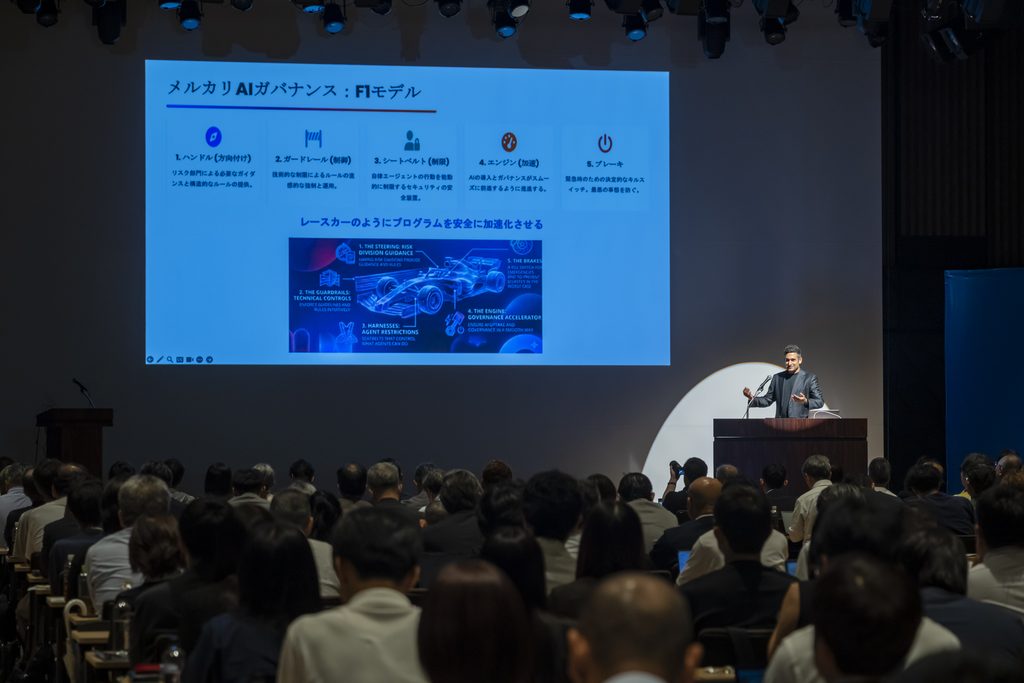
「皆さんに特に意識してほしいのは“エンジン”です。セキュリティガバナンスは通常、ブレーキをかける役目を担います。しかし私は、リスク管理部門こそが、他部門と一緒に事業を加速させることが効率的だと考えています。エンジンの一部となることで、ルールの設計段階から意見を反映させ、後手に回ることを防げるからです。
メルカリでは100名規模の『AIタスクフォース』が、AI導入を加速させながら、社内ルールなどの運用を管理しています。AIを推進する部門の中に、セキュリティガバナンス機能を組み込むことは、変化の中でも新たなビジネスに踏み出す機会を創出できるでしょう」
企業にとってAIの導入は、次なる時代の生存戦略ともなり得る。チャンスとリスクを一体的に管理する視点は、多くのシーンで応用できるはずだ。
AIにはAIで対抗する 三菱電機が築くサイバー防衛
三菱電機デジタルイノベーション株式会社でセキュリティ事業推進本部長を務める手束 裕司氏は、「三菱電機グループが挑む、サイバーレジリエンス強化の戦略」をテーマに講演を行った。
「2020年に大規模なサイバー攻撃を受けた三菱電機は、ITインフラを完全刷新するプロジェクトを始動。端末、ネットワークの監視、クラウドセキュリティ認証など、多層防御システムに500億円超の投資を行い、環境を堅牢化してきました。
また、体制の改革では、各事業本部、支社や海外拠点のセキュリティ管理をCSIRT(※3)に一元化。現在は情報セキュリティ統括部門と事業所の双方に、CSIRT・製品を守るPSIRT・工場を守るFSIRTを配置する体制で、コーポレート機能と事業部門の相互が連携できる仕組みを強化しています」
上層部からの通達ではなく、横断的な連携を重視することで、情報共有の迅速化を実現している三菱電機グループ。新たな体制は、インシデント対応はもちろん、平時からのセキュリティ教育においても機能しているという。こうしたなかで現れた脅威が、フロンティアAI(※4)だ。
「攻撃者は、基本的に技術的な脆弱性と人間のミスを狙います。多層防御で対策を打つ以前に、侵入を阻止する予防策も重要です。資産の可視化とリスクの特定、従業員の教育は、継続的に行わなければなりません。
そして何より、攻撃の手法は急速に変化し続けます。AIのような“マシンスピード”の攻撃に対しては、“マシンスピード”で対抗するのが必須になりつつあります。私たちは今後、AIによるプロアクティブなサイバー防御、インシデントレスポンスの迅速化、脆弱性対策などに取り組んでいきます」
メルカリと三菱電機の事例からは、AI時代のリスクに対応するには、技術だけでなく、組織やルールを含めた体制の再設計が必要であることが見えてくる。一方、どれほど仕組みを整えても、異変に気づき、最終的に行動するのは人だ。では、攻撃者が人の判断を狙う時代に、私たち個人はどう備えるべきなのだろうか。
(※3 )コンピューターシステムなどに脅威が発生した際、対応する組織。
(※4)ある時点で最先端にあるAI。現在のフロンティアAIは、脆弱性の発見や高度な攻撃コードの生成に優れる。
「急いで」が判断を狂わせる AI時代に必要な立ち止まる力
シャール氏が説く訓練や行動において、個人レベルの示唆を与えてくれるのが、蓮見 祥子氏の講演「サイバー判断力とHuman Hardening」だ。OECD(経済協力開発機構)や国連機関でサイバーセキュリティと組織リスク管理に従事した経験を持つ蓮見氏は、明日私たちに起こりうるリスクから話を始めた。
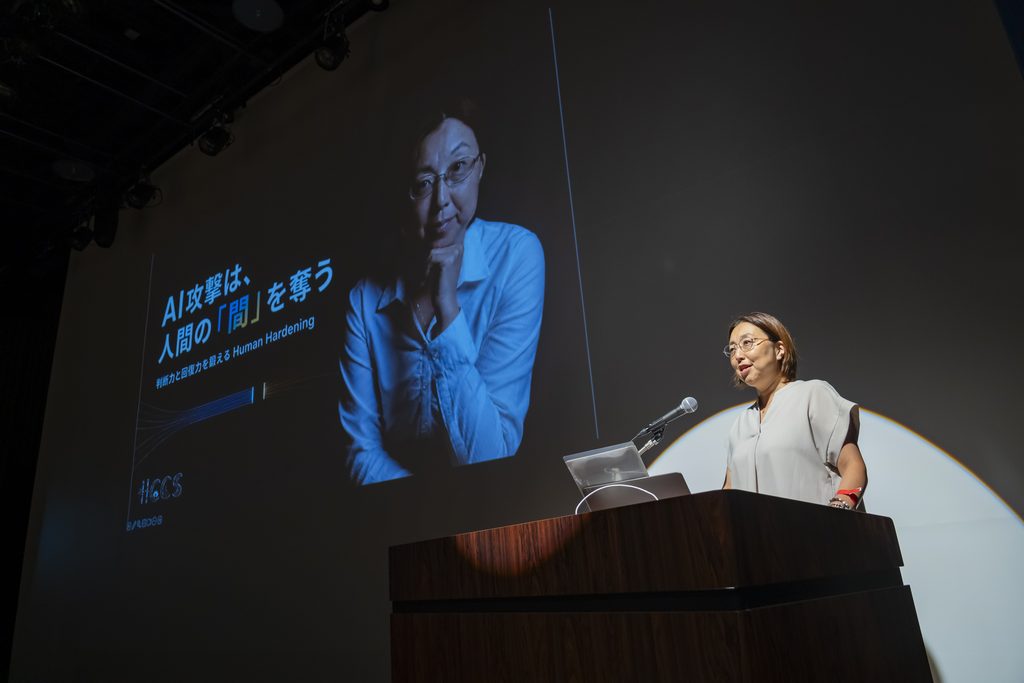
「勤務中、お持ちの携帯電話に、自社のトップから『今、会議中で電話に出られず、取引先の支払いについて10分以内に確認してほしい』とメッセージが入ったとします。実在する取引先の名称、予定されている会議が記載されており、文章も自然で、音声で確認しても聞き慣れた本人の声で返事が来る。このようにAIは、一人ひとりに合わせた偽物の文章や音声を、短時間で大量に生成できるようになりました。
AIが変えたのは、偽物の精度だけでなく、人が立ち止まれない状況を作る力です。私たちの判断は、感情や体調、周囲の状況から影響を受けます。忙しい時や疲れている時、相手を待たせている時などに、通常と同じ判断ができるとは限りません。この人間の性質を、攻撃者は狙うのです」
判断する「間」を奪うことで、正しい行動を阻害すると指摘する蓮見氏。では、私たちはどのように対処すべきなのだろうか。
「立ち止まる判断と、間違えた後に改善する力を、訓練によって鍛えることが重要です。先程例に挙げたメッセージを確認した結果、本物の依頼であるケースもあるでしょう。しかしその際、『わざわざ確認しなくてもよかった』と考えるべきではありません。確認自体が、厳守すべき行動です。『個人の注意力に委ねない』『急ぎの依頼ほど、別の経路で確認する』『標的型攻撃メールのクリック訓練では、結果ではなくプロセスを重視する』『失敗を報告する環境をつくる』。こうした方針を組織が定め、個人が意識することが求められます」
蓮見氏の防御論は、人間の誤りそのものではなく、その背後にある状況や心理を見つめる必要性を教えてくれた。何が起こるか予測できない状況では、正解を知ることではなく、人間が判断力を取り戻す間にこそ、大きな意義があるのだろう。
守ることは、企業の挑戦を止めることではない
以上、世界的に進むサイバー攻撃の高度化から、国内企業の対応策まで、AI時代のセキュリティ対策を見てきた。AI時代のセキュリティで重要なのは、情報システム部門が整備する技術やルールだけでも、社員一人ひとりの注意力だけでもない。
AI活用を進める組織の中にガバナンスを組み込み、部門を越えた連携体制を整え、誰もが異変に気づいたときに立ち止まり、報告できる環境をつくることだ。
AI活用とセキュリティは、一方を優先すればもう一方を諦めなければならない関係ではない。変化するリスクを前提に、人・組織・技術を一体として設計することが、AI時代に事業を安心して前進させるための基盤となるだろう。